
“Tiene una devolución pendiente de 263 euros. Confirme hoy sus datos”. El mensaje llega justo cuando esperas la Renta. Lleva el logo correcto, mete prisa y el enlace parece razonable si lo miras rápido.
Ese es el truco: que no lo mires despacio.
Respuesta rápida: la Agencia Tributaria puede usar SMS o correo para determinados avisos. Lo que no hace es pedir por esos canales información confidencial, económica o personal, números de cuenta o tarjeta. No decidas solo por el nombre del remitente: entra escribiendo tú mismo la dirección de la sede o abre la app oficial y comprueba allí las notificaciones.
La regla “todo SMS de Hacienda es falso” evita algunos fraudes, pero también confunde avisos legítimos. La regla buena es verificar por un canal independiente.
En este artículo encontrarás:
¿Hacienda envía mensajes de verdad?
Sí, puede enviar avisos informativos relacionados con trámites o comunicaciones cuando has facilitado el canal o te has suscrito al servicio. La propia AEAT aclara que el aviso sobre una notificación no tiene la consideración de notificación y no sustituye el acceso por los medios oficiales.
El remitente que ves en pantalla tampoco prueba quién envió el mensaje. Los delincuentes pueden falsificar nombres o conseguir que el SMS aparezca agrupado junto a comunicaciones auténticas. Por eso “estaba en el mismo hilo” no es garantía.
La AEAT mantiene una página específica sobre phishing y smishing. En marzo de 2026 reiteró que nunca solicita por correo o SMS datos confidenciales, económicos o personales, cuentas o tarjetas, ni adjunta supuestas facturas para que las abras.
Señales que deberían frenarte
- Promete una devolución inesperada y exige actuar hoy.
- Amenaza con multa, embargo o bloqueo en pocas horas.
- Pide número de tarjeta, CVV, PIN, claves o código SMS.
- El enlace usa un dominio que no es oficial, aunque incluya palabras como “agencia”, “tributaria” o “gob”.
- Solicita descargar una aplicación o archivo.
- Tiene errores, saludos genéricos o importes llamativos.
- Te pide pagar una tasa pequeña para recibir una devolución.
Ninguna señal aislada es un examen forense. Pero pedir tarjeta mediante un enlace de SMS es suficiente para detenerte.
Cómo comprobar el mensaje sin caer en la trampa
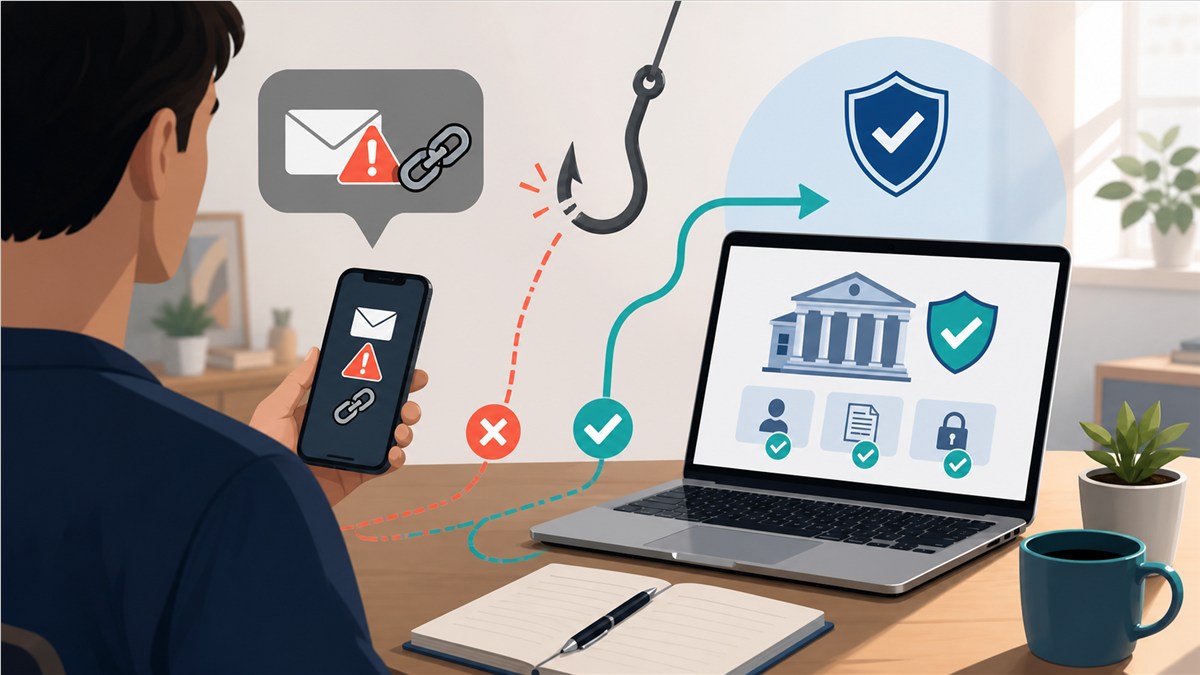
- No pulses el enlace. Tampoco llames al número que aparece en el texto.
- Cierra el mensaje y abre el navegador. Escribe
sede.agenciatributaria.gob.eso usa la aplicación oficial instalada desde la tienda legítima. - Accede con tu método habitual. Cl@ve, certificado o DNI electrónico, nunca con una clave propuesta por el SMS.
- Consulta notificaciones, expedientes y datos de contacto. Si existe un trámite real, aparecerá en el entorno oficial correspondiente.
- Contrasta mediante los teléfonos oficiales publicados en la sede, no con los del mensaje.
- Informa del intento a través del formulario de seguridad de la AEAT o a INCIBE.
Si el mensaje era verdadero, verificarlo así no te hace perder nada. Si era falso, acabas de ahorrarte una tarde bastante peor.
Si no tienes Cl@ve, certificado o acceso inmediato a la aplicación, tampoco necesitas usar el enlace del SMS. Llama a un teléfono publicado en la sede oficial o pide ayuda presencial por los cauces de la AEAT. Y recuerda el matiz: el aviso informa de que podría haber una notificación, pero no la sustituye. Cuando accedas por el canal oficial, guarda el justificante y revisa allí la fecha y el plazo reales del trámite.
Un ejemplo: la devolución que exige tarjeta
La AEAT ha documentado campañas que prometen una devolución y enlazan a una página copiada de la sede. El formulario solicita datos personales y de tarjeta con la excusa de ingresar el dinero.
Una devolución tributaria no necesita el CVV de tu tarjeta. La Administración utiliza los cauces y cuentas declarados en el procedimiento. Si una página pide los datos completos del plástico, sal.
¿Qué ocurre con los códigos de un solo uso?
El banco puede enviarte un SMS para autorizar una operación. El delincuente, mientras habla contigo o muestra una web falsa, te pide que se lo copies. Ese código no “verifica tu identidad ante Hacienda”; puede estar aprobando un pago o vinculando un dispositivo.
Lee el mensaje completo del banco. Si indica importe, comercio o alta que no reconoces, no introduzcas el código. Ningún funcionario necesita que le dictes tu contraseña o el código de autorización bancaria.
Si ya pulsaste, pero no facilitaste datos
No todo clic termina en robo. Actúa con cabeza:
- Cierra la página y no descargues nada.
- Borra cualquier archivo descargado sin abrirlo.
- Actualiza navegador y sistema.
- Analiza el dispositivo con una solución de seguridad fiable.
- Revisa permisos y aplicaciones instaladas recientemente.
- Guarda captura y URL para comunicar la campaña.
Cambiar todas las contraseñas desde el mismo dispositivo sospechoso no es el primer paso ideal. Si instalaste algo, usa otro equipo fiable y pide ayuda técnica.
Si entregaste datos bancarios o claves
- Llama al banco por su canal oficial. Pide bloquear tarjeta, transferencias o accesos según el dato expuesto.
- Cambia la contraseña comprometida desde un equipo seguro y activa doble factor.
- Revisa movimientos y beneficiarios. Activa alertas.
- Contacta con la AEAT si entregaste credenciales tributarias.
- Guarda pruebas. SMS, capturas, URL, cargos y conversaciones.
- Denuncia si hubo acceso, suplantación o perjuicio.
Si reutilizabas esa contraseña, cámbiala también en los demás servicios. Una clave robada rara vez se prueba en un solo sitio.
Si ya se produjo un cargo
Comunícalo inmediatamente a la entidad. No esperes a “ver si devuelven el dinero”. Explica que se trata de una operación no reconocida y pide número de incidencia. La responsabilidad dependerá de cómo se autenticó la operación, la conducta de las partes y la normativa de servicios de pago; no aceptes un “usted puso el código, caso cerrado” como única explicación sin solicitar respuesta escrita.
Presenta denuncia y reclamación documentada. Si el banco rechaza, utiliza su Servicio de Atención al Cliente y, después, los cauces del Banco de España cuando corresponda.
Errores frecuentes
- Confiar en el nombre del remitente.
- Pensar que estar en el hilo auténtico convierte el SMS en legítimo.
- Buscar en Google el teléfono y llamar al primer anuncio.
- Facilitar un código bancario para “cancelar” una operación.
- Reenviar el enlace a familiares para que lo prueben.
- Borrar todo antes de guardar pruebas.
- Esperar varios días para avisar al banco.
Preguntas frecuentes
¿La AEAT puede poner un enlace en un aviso?
Puede haber comunicaciones informativas, pero no necesitas confiar en el enlace. Accede por tu cuenta a la sede y comprueba el trámite.
¿Un dominio con candado es seguro?
El candado cifra la conexión; no demuestra que la web pertenezca a Hacienda. Mira el dominio completo.
¿Hacienda pide el número de tarjeta para devolver dinero?
La AEAT advierte que no solicita por SMS o correo números de cuenta o tarjeta ni información confidencial.
¿Dónde comunico el fraude?
La página de phishing de la AEAT incluye un formulario para informar de mensajes fraudulentos. INCIBE atiende en el 017 para ayuda en ciberseguridad.
Lecturas relacionadas en Clínica Jurídica
- Consulta nuestras pautas generales para detectar estafas por internet sin entregar más información.
- Si ya utilizaron tus datos, revisa cómo actuar ante la suplantación y el robo de identidad.
- Si el mensaje coincide con una comprobación real, esta guía explica cómo funciona una inspección de Hacienda.
Fuentes oficiales
- Agencia Tributaria: phishing y consejos de seguridad
- Agencia Tributaria: suscripción a avisos informativos
- Agencia Tributaria: ejemplos de SMS fraudulentos
- INCIBE: línea de ayuda 017
- Banco de España: qué hacer ante un fraude
Aviso: esta guía es preventiva y general. Ante una operación o notificación concreta, utiliza los canales oficiales de la AEAT, tu banco y las fuerzas de seguridad.